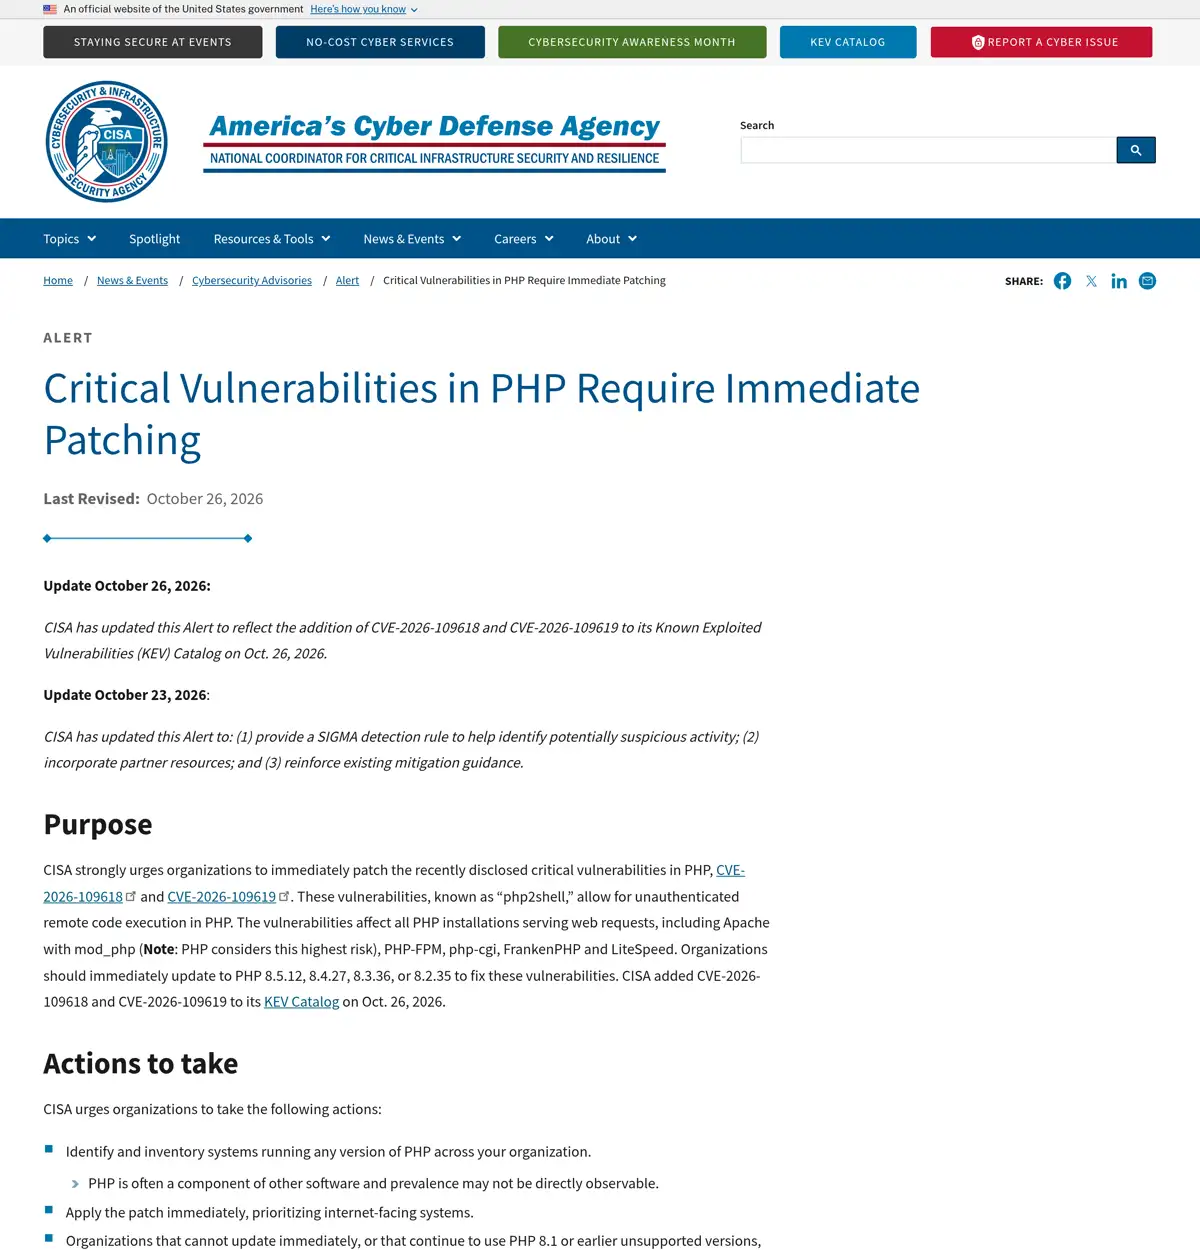
Pada 21 Oktober 2026, dua runtime yang mungkin Anda pakai di produksi merilis patch keamanan di hari yang sama. Node.js menambal 11 CVE di tiga garis rilis yang masih didukung, dan PHP mengumumkan perbaikan untuk dua kerentanan eksekusi kode dari jarak jauh tanpa autentikasi. CISA menamai masalah PHP “php2shell” dan memasukkan kedua CVE-nya ke Known Exploited Vulnerabilities Catalog pada 26 Oktober, artinya eksploitasi di dunia nyata sudah terjadi. Ringkasan ini disusun dari halaman resmi masing-masing vendor, yang kami periksa pada 3 November 2026.
Apa yang terjadi pada 21 Oktober 2026?
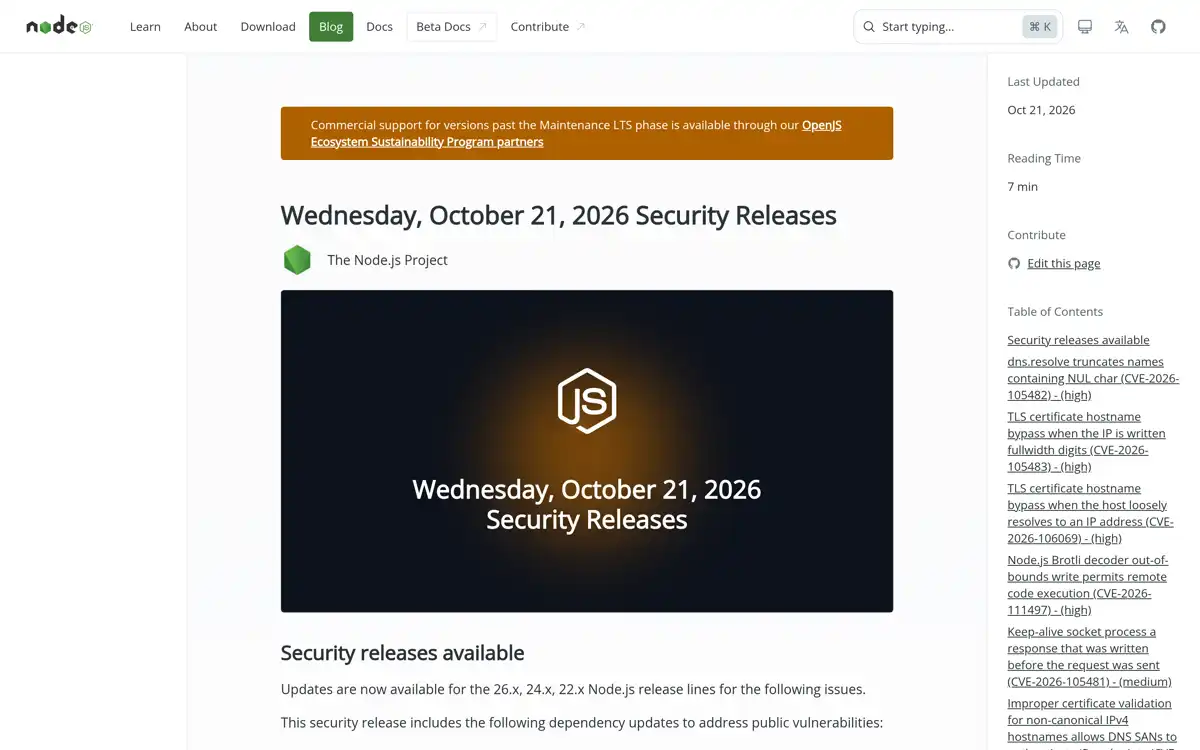
Dua rilis keamanan besar keluar berbarengan: Node.js v22.23.4, v24.22.1, dan v26.12.1, serta PHP 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. Di sisi Node.js, pengumuman resminya mencantumkan 11 CVE: empat berkeparahan tinggi, empat sedang, dan tiga rendah, ditambah pembaruan dependensi seperti c-ares, OpenSSL, SQLite, Undici, dan ca-cert. Pembaruan ca-cert ini penting: sertifikat intermediate milik eMudhra ikut ditarik karena kompromi, dan rantai kepercayaan TLS di semua garis rilis diperbarui. Di sisi PHP, arsip berita resminya menandai rilis ini sebagai “Critical Security Releases” untuk dua CVE, dengan pemberitahuan awal sudah keluar satu hari sebelumnya pada 20 Oktober.
Mengapa php2shell dianggap paling darurat?
Karena keduanya RCE tanpa autentikasi, diberi nilai CVSS v4.0 sebesar 9.2, dan sudah masuk daftar eksploitasi aktif. CISA menjelaskan bahwa pasangan CVE ini, yang dijuluki “php2shell”, memengaruhi semua instalasi PHP yang melayani permintaan web: Apache dengan mod_php dinilai berisiko tertinggi, disusul PHP-FPM, php-cgi, FrankenPHP, dan LiteSpeed.
Mekanismenya berbeda tetapi sama-sama berakhir di eksekusi kode. CVE-2026-109618 terjadi saat penanganan out-of-memory menyela PHP di tengah inisialisasi data permintaan; pembersihan permintaan kemudian memperlakukan data yang belum lengkap itu sebagai data sah. CVE-2026-109619 lebih licik lagi: state internal milik satu permintaan bisa tetap hidup setelah memorinya dibebaskan, dan permintaan berikutnya di worker yang sama memakai state bercampur itu sebelum inisialisasi normal meresetnya.
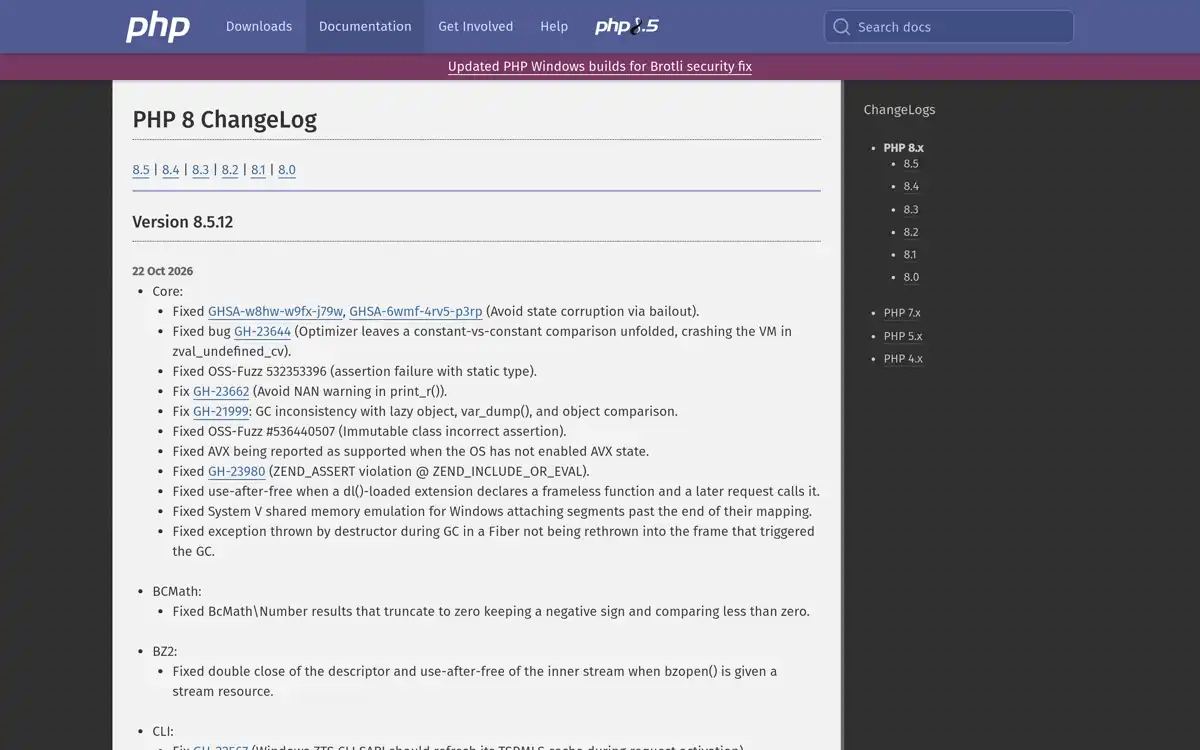
Changelog resmi PHP menunjukkan kedua GHSA ini diperbaiki di 8.5.12, 8.4.27, 8.3.36, dan 8.2.35, dengan backport sumber terbatas untuk PHP 7.4, 8.0, dan 8.1. Tim PHP menulis di pengumumannya bahwa tidak ada mitigasi lengkap dan pembaruan adalah satu-satunya pilihan aman. PHP 8.2 sendiri akan berakhir masa dukungannya pada 31 Desember 2026, jadi server yang masih di 8.2 tidak boleh berhenti di versi ini.
Apa yang diminta CISA dari tim yang mengoperasikan PHP?
Lima langkah, dan semuanya bisa dijalankan tanpa menunggu vendor lain. Pertama, inventarisasi semua sistem yang menjalankan PHP; CISA mengingatkan PHP sering terbungkus di perangkat lunak lain dan tidak terlihat langsung. Kedua, patch segera dengan prioritas sistem yang menghadap internet, ke versi 8.5.12, 8.4.27, 8.3.36, atau 8.2.35. Ketiga, untuk sistem yang belum bisa dipatch atau masih memakai PHP 8.1 ke bawah yang tidak didukung lagi, CISA secara eksplisit menyarankan mematikan sistem sampai bisa dipatch. Keempat, web application firewall boleh dipakai sebagai pelindung sementara, bukan pengganti patch. Kelima, pantau aktivitas mencurigakan, khususnya proses worker PHP yang tiba-tiba menjalankan shell atau mengunduh tools; CISA juga menerbitkan aturan deteksi SIGMA untuk ini.
Seberapa serius 11 CVE di Node.js ini?
Empat yang berkeparahan tinggi layak dipahami satu per satu, karena polanya berulang dari rilis keamanan Node.js sebelumnya. CVE-2026-111497 adalah out-of-bounds write di dekoder Brotli melalui node:zlib: 8 byte buffer meluap dari pemilihan blok yang tidak sah, dengan kemungkinan crash, kebocoran memori, atau RCE. CVE-2026-105482 membuat dns.resolve*() memotong hostname pada byte NUL, sehingga attacker.example\0.trusted.example melewati allowlist yang mengecek nama lengkap. Dua sisanya bypass TLS: tls.checkServerIdentity() bisa lolos lewat angka fullwidth seperti 127.0.0.1 (hanya 24.x dan 26.x) atau literal IPv4 berawalan nol seperti 0127.0.0.1 yang dinormalisasi berbeda oleh WHATWG URL dan resolver sistem.
Yang setara penting untuk keputusan arsitektur: dua dari sebelas CVE ini adalah kelanjutan perbaikan yang dinyatakan belum tuntas. CVE-2026-105482 adalah perbaikan tidak lengkap dari CVE-2026-48930, dan CVE-2026-105481 melanjutkan CVE-2026-48931: HTTP keep-alive Agent masih menerima respons yang tidak diminta sebelum ada permintaan. Ada juga CVE-2026-106074 yang menarik bagi tim yang memakai --build-snapshot atau single executable application: cache entropy untuk crypto.randomUUID() dan randomInt() ikut tersimpan dalam snapshot, sehingga hingga 127 UUID bisa berulang antar proses. Tiga CVE rendah menutup daftar, termasuk dua perbaikan permission model yang hanya menyentuh 26.x. Garis EOL juga terdampak; pengumuman resmi menyarankan upgrade sesuai jadwal rilis.
Kalau aplikasi Node.js Anda dibangun dan di-deploy lewat pipeline yang kami bangun di layanan pengembangan produk, memperbarui versi runtime ini adalah perubahan satu baris di berkas versi, lalu rebuild image dan deploy. Yang lebih lambat adalah menemukan Node.js yang tersembunyi di tool CLI internal, container lama, atau perangkat vendor; pola inventarisasinya sama dengan yang CISA minta untuk PHP.
Benarkah Node.js dan PHP tersangkut lubang yang sama?
Ya, satu CVE muncul di dua ekosistem: Brotli. Dekoder Brotli yang sama, CVE-2026-111497, muncul di Node.js melalui node:zlib dan di PHP melalui build Windows yang membundling pustaka Brotli untuk ekstensi cURL. php.net merilis build Windows baru pada 26 Oktober yang membungkus Brotli 1.2.1, dan banner “Updated PHP Windows builds for Brotli security fix” terpasang di situsnya. Bagi tim infrastruktur, ini pengingat yang bagus: dependensi C yang dipakai bersama berarti nasib keamanan yang ikut bersama, dan daftar CVE per runtime tidak pernah memotong pustaka sistem yang dibawa ikut.
Bagaimana kondisi keamanan tool AI di bulan yang sama?
Sibuk, dan angkanya sudah terlalu besar untuk diabaikan. Tiga sinyal dari Oktober 2026:
Pertama, gelombang advisory Pydantic AI pada 8 Oktober. Yang paling relevan untuk agen dengan akses web: CVE-2026-107290, event loop terblokir oleh ekstraksi judul HTML yang tumbuh kuadratik di tool web_fetch lokal, ditambah lubang konsumsi resource dan SSRF pada tool yang sama. Ada juga kebocoran prompt lewat instrumentasi OpenTelemetry saat retry gagal, dengan versi perbaikan yang tersebar di 1.107.x dan 2.27.x hingga 2.44.0. Pola ini persis pola yang kami bahas di arsitektur guard untuk MCP: tool yang menerima input eksternal butuh batas ukuran, allowlist host, dan sanitasi sebelum menyentuh infrastruktur observability.
Kedua, aliran advisory Langflow sepanjang September 2026: RCE kritikal lewat MCP Stdio transport (10 September), disclosure file lintas proyek lewat MCP resource handler (22 September), dan dua perbaikan akses lintas pengguna di akhir bulan. Bagi tim yang memakai pembangun alur agen sebagai bagian dari stack internal, halaman advisory-nya layak masuk daftar langganan.
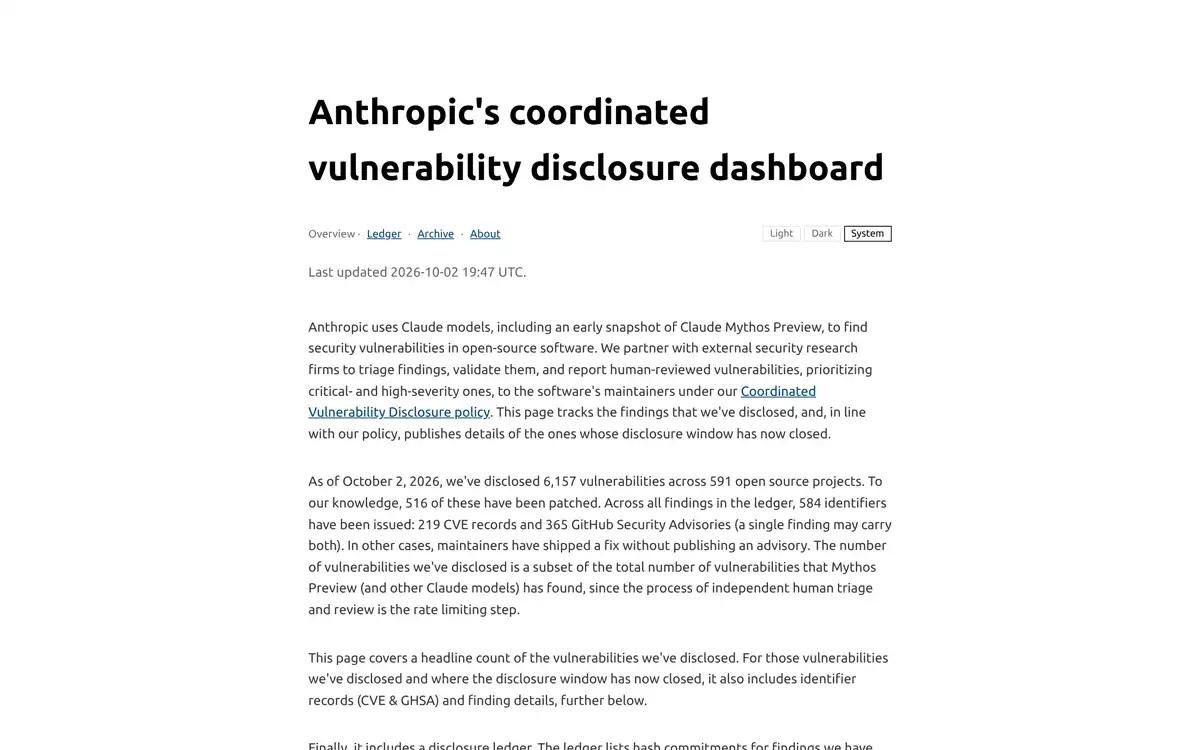
Ketiga, dashboard coordinated vulnerability disclosure milik Anthropic, terakhir diperbarui 2 Oktober 2026: 6.157 kerentanan dilaporkan di 591 proyek open source, 516 di antaranya diketahui sudah dipatch, dengan 219 catatan CVE dan 365 GitHub Security Advisory terbit. Anthropic menjalankan penemuan ini dengan model Claude dan menyebut triase manusia sebagai langkah yang paling membatasi kecepatan. Angka ini menunjukkan arah berikutnya: penemuan kerentanan bukan lagi hambatannya, penanganannya yang jadi antrian.
Urutan patch mana yang masuk akal minggu ini?
Berikut urutan yang kami sarankan sebagai checklist editorial, bukan panduan resmi dari vendor mana pun, dan sesuaikan dengan exposure Anda yang sebenarnya:
- Sistem PHP yang menghadap internet lebih dulu, hari ini juga, mengikuti status KEV dua CVE php2shell. Kalau belum bisa dipatch, CISA menyarankan mematikannya sementara.
- Garis rilis Node.js yang Anda jalankan, dengan rebuild image, bukan hanya restart: lubang di level runtime seperti dekoder Brotli dan bypass TLS hanya tertutup kalau image benar-benar dibangun ulang.
- Pipeline yang memakai
--build-snapshotatau SEA di Node.js perlu rebuild snapshot setelah upgrade, karena cache entropy ikut tertanam di artefak lama. - Inventaris tool AI internal: versi pydantic-ai di bawah 2.44.0 (atau 1.107.6 di garis 1.x) dan instalasi Langflow lama diekspos ke jaringan publik adalah dua kombinasi yang tidak boleh tinggal begitu.
- Aturan deteksi SIGMA dari CISA di atas log PHP worker, berjalan sebelum minggu berakhir kalau sistem PHP Anda belum semua terpatch.
flowchart TD
  A["Sistem menghadap internet?"] -->|"PHP"| B["Patch php2shell hari ini: 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35"]
  A -->|"Node.js"| C["Upgrade ke v22.23.4 / v24.22.1 / v26.12.1"]
  B --> D["Belum bisa dipatch? CISA: matikan sementara"]
  C --> E["Rebuild image, snapshot, dan SEA artefak"]
  B --> F["Inventaris PHP tersembunyi: appliance dan container"]
  E --> G["Inventaris tool AI: pydantic-ai, Langflow, klien MCP"]
  D --> G
  F --> G
Alur kerja otomasi yang menghubungkan sistem-sistem ini, termasuk agen dengan akses tool, adalah pekerjaan sehari-hari layanan agen AI kami; inventarisasi dan patch-nya bagian dari kontrak perawatan yang bisa Anda minta sejak awal.
Apa yang tidak dibahas artikel ini?
Rincian teknis eksploitasi, tarif hosting, dan jadwal perbaikan per penyedia tidak kami bahas; angka versi di halaman resmi bisa berubah setelah tanggal periksa kami. Kami juga tidak mengutip rangkuman pihak ketiga, jadi setiap klaim di atas bisa dilacak ke halaman vendor atau CISA yang kami tautkan. Sumber diperiksa pada 3 November 2026. Kalau Anda ingin menilai keterpaparan stack produksi Anda terhadap gelombang seperti ini, bicara dengan kami.